
Guerra ibrida e disinformazione
Quando la guerra ibrida passa dal banco dei surgelati
Congelatori a 50 °C e alimenti deteriorati: gli attacchi ai sistemi di refrigerazione dei supermercati europei mostrano quanto la catena alimentare dipenda da impianti connessi. Il sabotaggio è un’ipotesi, gli autori restano ignoti.
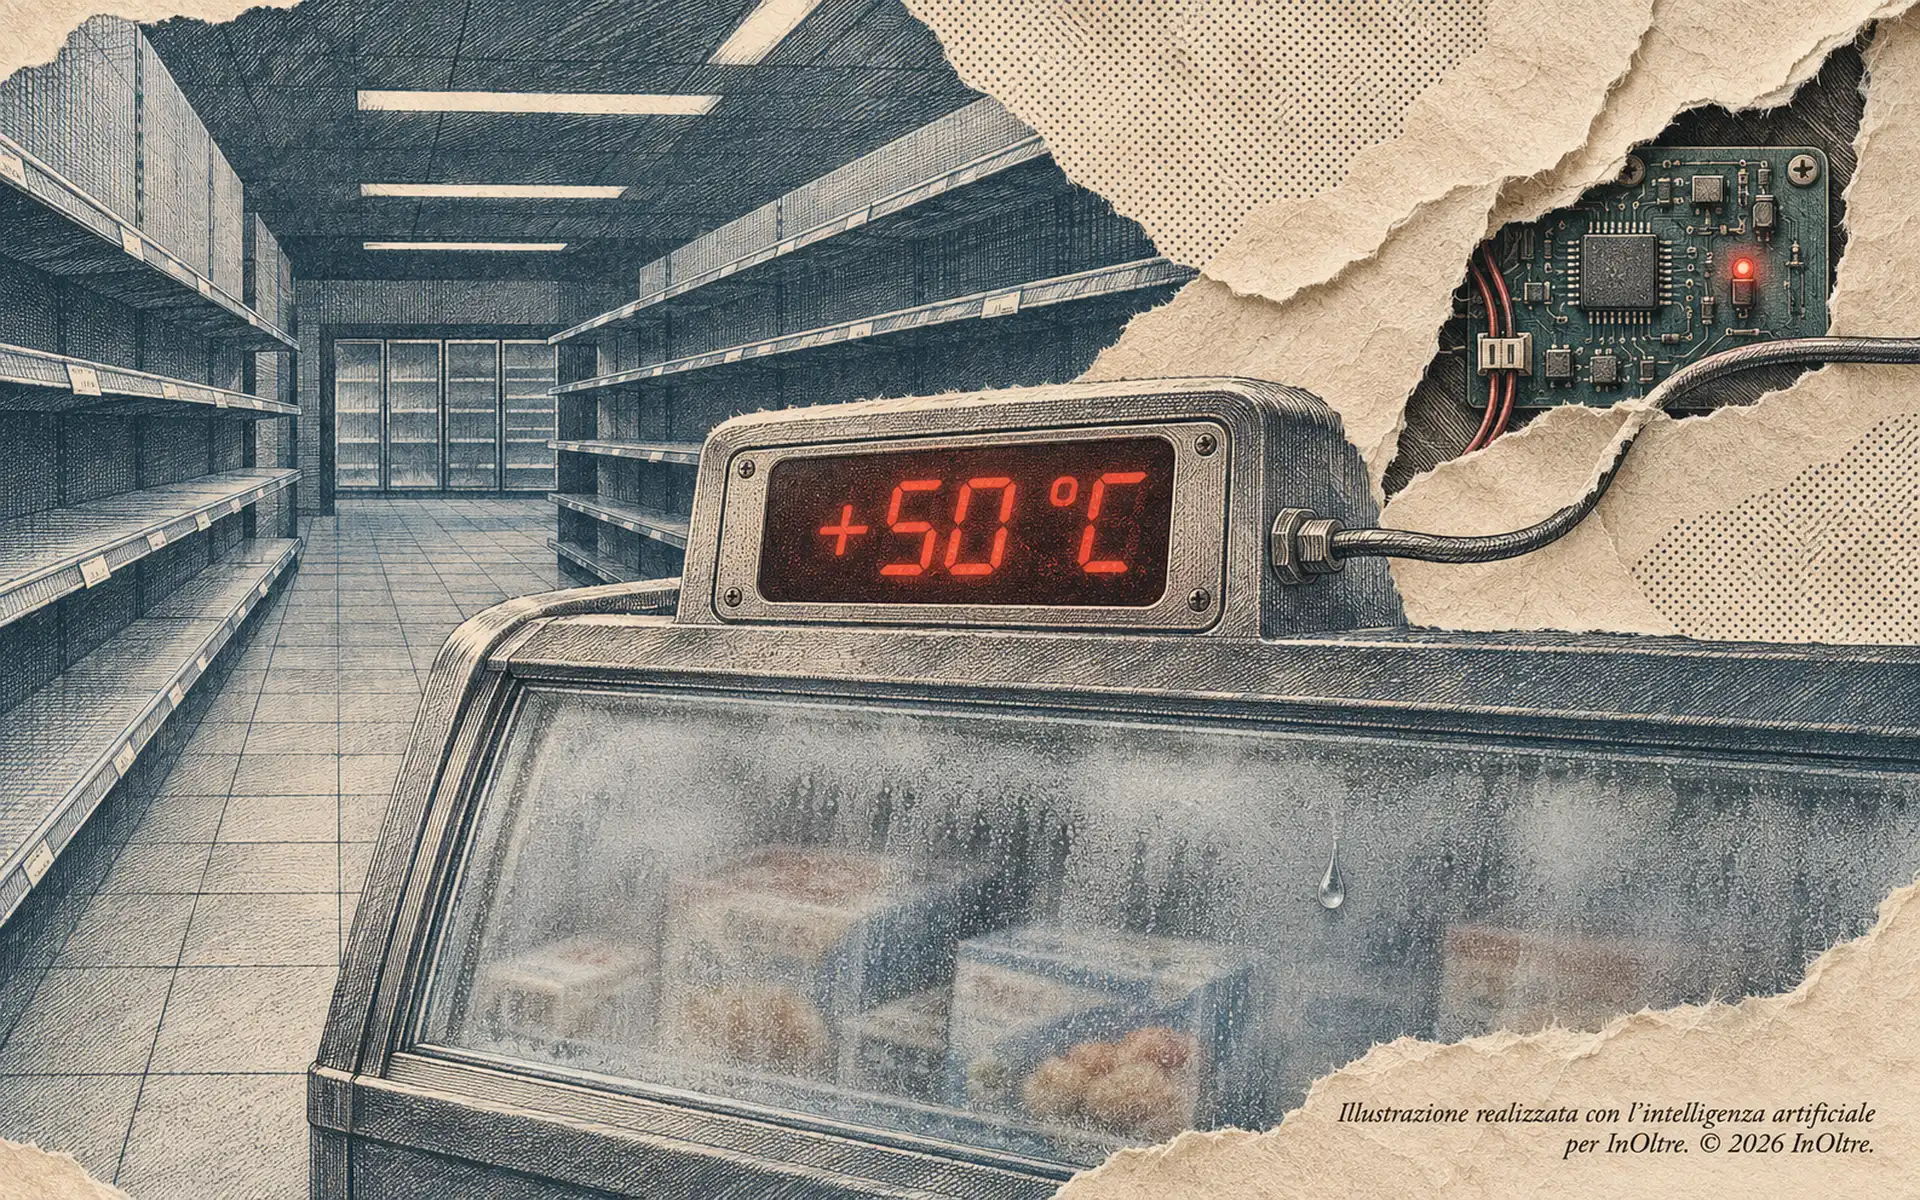
I congelatori che raggiungono i 50 °C, centinaia di tonnellate di alimenti compromessi, supermercati costretti a interrompere la vendita di prodotti freschi e surgelati. È il risultato di un’intrusione informatica che trasforma un sistema di refrigerazione in uno strumento di sabotaggio. È il nuovo fronte della guerra ibrida che si sta manifestando in Europa: un attacco alle infrastrutture commerciali quotidiane, apparentemente lontane dai tradizionali obiettivi strategici, ma essenziali per il funzionamento delle società moderne.
La sequenza comincia in Francia il 12 ottobre. Centinaia di supermercati e punti vendita subiscono un attacco ai sistemi digitali che controllano frigoriferi, congelatori e banchi refrigerati. Le stime arrivano fino a 700 esercizi coinvolti. Gli aggressori modificano da remoto i parametri degli impianti, in alcuni casi portando temperature inizialmente intorno a −27 °C oltre i 50 °C. Il danno è fisico prima ancora che informatico: alimenti deteriorati, celle inutilizzabili e perdite stimate in decine di milioni di euro.
Tre settimane dopo, nella notte tra il 1° e il 2 novembre, lo stesso schema appare in almeno sette Paesi europei: Belgio, Estonia, Finlandia, Irlanda, Lussemburgo, Paesi Bassi e Svezia. In Belgio vengono interessati circa 40 punti vendita Delhaize, 15 Carrefour e altri esercizi, per un totale riportato di circa 75 negozi. Carrefour conferma che 15 dei suoi 700 punti vendita belgi sono coinvolti.
In Irlanda l’incidente riguarda 13 dei 223 supermercati SuperValu. In Svezia vengono colpiti punti vendita ICA e Coop; in Estonia un supermercato Selver. Nei Paesi Bassi risultano interessate almeno 17 aziende. In alcuni casi i congelatori raggiungono i 50 °C. Un macellaio belga quantifica in circa 15.000 euro il valore della carne perduta.
Il bersaglio è il sistema di controllo digitale che governa la refrigerazione. I supermercati utilizzano protocolli di supervisione collegati a Internet per controllare temperature, allarmi, cicli di sbrinamento e altri parametri. L’accesso remoto consente manutenzione e gestione centralizzata, ma crea anche una superficie d’attacco che può essere sfruttata a distanza.
In Belgio, secondo il responsabile di Sabcobel, gli aggressori hanno portato gli evaporatori in modalità sbrinamento. In Estonia è stato compromesso un computer che controllava l’impianto e la temperatura è stata impostata a 50 °C. In altri casi sono stati modificati direttamente i setpoint. Le autorità non hanno ancora stabilito quale sia stato il vettore iniziale dell’intrusione né se tutti gli episodi facciano parte della stessa operazione.
Tra le tecnologie coinvolte compaiono sistemi Danfoss. La questione della sicurezza di questi dispositivi era già emersa nel 2025. La vulnerabilità CVE-2025-41450, classificata con un punteggio CVSS di 8,2, riguarda un problema di autenticazione degli AK-SM 8xxA nelle versioni precedenti alla 4.2. Altre vulnerabilità, CVE-2025-41451 e CVE-2025-41452, interessano versioni precedenti alla 4.3.1 e possono consentire, in determinate condizioni, l’esecuzione remota di codice o attacchi contro la disponibilità del sistema. Non esiste però, al momento, una prova pubblica che colleghi direttamente queste vulnerabilità agli attacchi di novembre.
La caratteristica più significativa della campagna è l’assenza di una richiesta economica. Nessun gruppo ha rivendicato gli attacchi e nessuno ha chiesto un riscatto. Questo elemento rende meno convincente l’ipotesi del ransomware convenzionale e mantiene aperta quella del sabotaggio.
Non è tuttavia possibile attribuire oggi l’operazione a un attore specifico. Sono state considerate anche piste riconducibili ad attori statali o loro fiancheggiatori, compresi gruppi legati alla Russia o alla Cina, ma non esistono elementi pubblici sufficienti per confermare alcuna responsabilità. Il Centro belga per la cybersicurezza ha avvertito che potrebbe persino non essere possibile identificare gli autori.
Il danno principale dell’operazione, se si tratta effettivamente di sabotaggio coordinato, non è la merce distrutta. Un supermercato rappresenta un’infrastruttura capillare, distribuita e quotidiana. Alterare contemporaneamente sistemi apparentemente marginali significa dimostrare che una componente della catena alimentare può essere trasformata in una minaccia senza colpire direttamente né i grandi data center né le reti energetiche nazionali.
È questo il possibile salto di scala. Gli stessi principi possono essere applicati a impianti di climatizzazione, sistemi logistici, magazzini refrigerati, edifici commerciali e altre apparecchiature di tecnologia operativa collegate alla rete. La vulnerabilità nasce spesso dalla combinazione di dispositivi legacy, software non aggiornato, pigrizia degli operatori, accessi remoti e collegamenti affidati a fornitori esterni. Dopo gli attacchi francesi, le autorità hanno infatti individuato numerosi sistemi di tecnologia operativa ancora esposti online.
Per l’Europa il problema diventa quindi duplice. Da una parte occorre impedire che sistemi industriali concepiti per essere semplici da amministrare diventino porte d’ingresso; dall’altra bisogna evitare che episodi limitati portino a una percezione generalizzata di vulnerabilità della catena alimentare.
Il commissario europeo all’Agricoltura Christophe Hansen ha definito gli attacchi un tentativo deliberato di interrompere la catena di approvvigionamento e minare la fiducia dei consumatori. Non c’è, al momento, un rischio generale per la disponibilità degli alimenti. Ma la seconda ondata dimostra che il problema non è più confinato a un singolo Paese. E il prossimo obiettivo potrebbe non essere un frigorifero.
Condividi
Cosa ne pensi?
Lascia un commento